CRA_vs_NIS-2
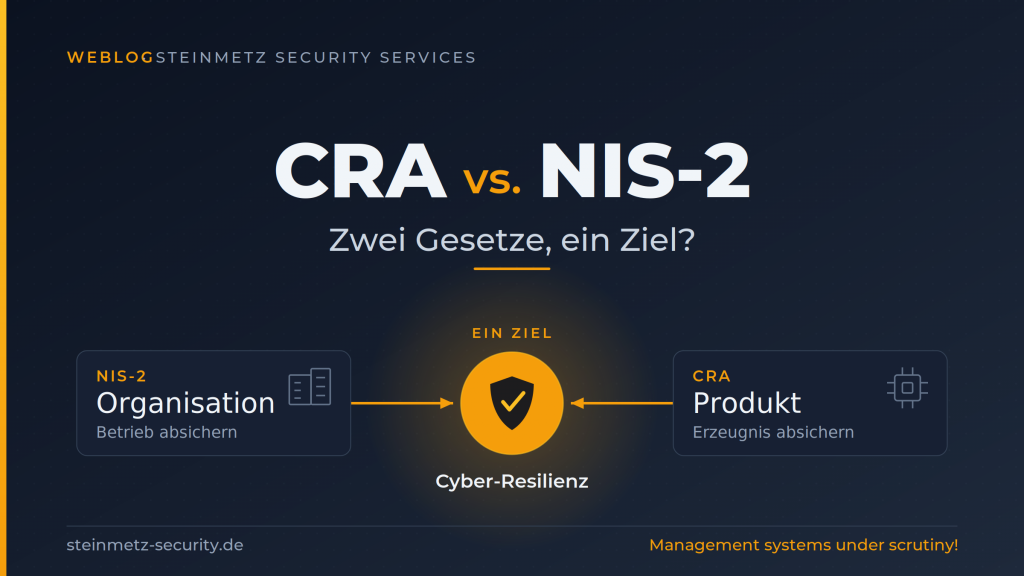
Zwei Gesetze, ein Ziel? Revision 1.0 Die Europäische Union hat innerhalb kurzer Zeit zwei zentrale Säulen ihrer Cyber-Gesetzgebung errichtet: die NIS-2-Richtlinie und den Cyber Resilience Act (CRA). Beide werden häufig in einem Atemzug genannt, gelegentlich sogar verwechselt. Das legt die Frage nahe, die diesem Beitrag den Titel gibt: Stehen die beiden Rechtsakte im Wettbewerb oder