Was Hersteller JETZT vorbereiten müssen
Revision 1.0
Rechtsgrundlage: Artikel 14 CRA
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) ist am 10. Dezember 2024 in Kraft getreten. Während die vollständigen Produktanforderungen erst ab dem 11. Dezember 2027 gelten, greift eine zentrale Pflicht bereits deutlich früher: Ab dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle verpflichtend melden.
Die Meldepflichten sind in Artikel 14 CRA geregelt. Die Verordnung verpflichtet Hersteller, zwei Kategorien von Ereignissen zu melden:
Aktiv ausgenutzte Schwachstellen (Artikel 14 Absatz 1): Eine Schwachstelle gilt als aktiv ausgenutzt, wenn ein böswilliger Akteur eine Sicherheitslücke in einem auf dem Markt bereitgestellten Produkt mit digitalen Elementen ausnutzt und dadurch Nutzer oder andere Personen betroffen sind. Schwachstellen, die im Rahmen von gutgläubiger Sicherheitsforschung entdeckt werden, unterliegen nicht der Meldepflicht.
Schwerwiegende Sicherheitsvorfälle (Artikel 14 Absatz 3): Ein Vorfall gilt gemäß Artikel 14 Absatz 5 als schwerwiegend, wenn er die Fähigkeit eines Produkts beeinträchtigt, die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit sensibler Daten oder Funktionen zu schützen, oder wenn er zur Einführung oder Ausführung von Schadcode geführt hat oder führen kann.
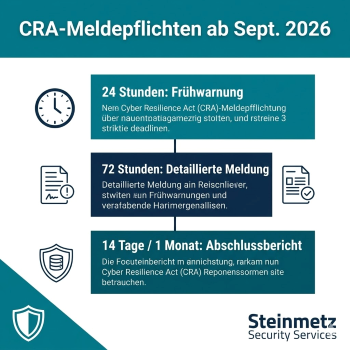
Meldefristen im Detail
Die Verordnung sieht ein dreistufiges Meldesystem vor, das für Schwachstellen und Vorfälle jeweils leicht unterschiedlich ausgestaltet ist.
Aktiv ausgenutzte Schwachstellen (Art. 14 Abs. 2)
| Stufe | Frist | Inhalt |
| Frühwarnung | 24 Stunden nach Kenntnisnahme | Angabe der betroffenen Mitgliedstaaten, in denen das Produkt bereitgestellt wurde (soweit bekannt) |
| Schwachstellen meldung | 72 Stunden nach Kenntnisnahme | Allgemeine Informationen zum Produkt, Art des Exploits und der Schwachstelle, ergriffene Abhilfe- oder Risikominderungsmaßnahmen, Maßnahmen für Nutzer, Einschätzung der Sensibilität |
| Abschluss bericht | Spätestens 14 Tage nach Verfügbarkeit einer Abhilfemaßnahme | Beschreibung der Schwachstelle inkl. Schweregrad und Auswirkungen, ggf. Informationen über böswillige Akteure, Details zu Sicherheitsupdates oder Korrekturmaßnahmen |
Schwerwiegende Sicherheitsvorfälle (Art. 14 Abs. 4)
| Stufe | Frist | Inhalt |
| Frühwarnung | 24 Stunden nach Kenntnisnahme | Ob der Vorfall mutmaßlich auf rechtswidrige oder böswillige Handlungen zurückzuführen ist, betroffene Mitgliedstaaten |
| Vorfallmeldung | 72 Stunden nach Kenntnisnahme | Allgemeine Informationen zur Art des Vorfalls, erste Bewertung, ergriffene und empfohlene Maßnahmen, Sensibilitätseinschätzung |
| Abschlussbericht | Innerhalb eines Monats nach der Vorfallmeldung | Detaillierte Beschreibung des Vorfalls inkl. Schweregrad und Auswirkungen, Art der Bedrohung oder Grundursache, angewandte und laufende Risikominderungsmaßnahmen |
Zusätzlich kann das zuständige CSIRT gemäß Artikel 14 Absatz 6 jederzeit einen Zwischenbericht zum Status anfordern.
Meldeweg: Die ENISA Single Reporting Plattform
Die Meldungen erfolgen über die einheitliche Meldeplattform (Single Reporting Plattform – SRP), die die ENISA gemäß Artikel 16 CRA einrichtet und betreibt. Die Architektur der Plattform sieht vor, dass die Mitgliedstaaten und die ENISA jeweils eigene elektronische Meldeendpunkte einrichten können.
Die Meldung erfolgt gleichzeitig an das zuständige CSIRT (Computer Security Incident Response Team), das als Koordinator benannt ist, und an die ENISA. Der Hersteller meldet einmalig über die SRP; die Plattform übernimmt die Weiterleitung.
Für die Bestimmung des zuständigen CSIRT ist gemäß Artikel 14 Absatz 7 der Sitz der Hauptniederlassung des Herstellers in der EU maßgeblich. Für Hersteller ohne EU-Niederlassung gelten die Kaskadierungsregeln über den Bevollmächtigten, Importeur, Händler oder den Standort der Nutzer.
Nach Angaben der ENISA soll die Single Reporting Plattform zum 11. September 2026 betriebsbereit sein. Eine Testphase ist vor diesem Datum vorgesehen.
Geltungsbereich
Die Meldepflichten gelten für alle Hersteller, die Produkte mit digitalen Elementen auf dem EU-Markt bereitstellen – unabhängig davon, ob die übrigen CRA-Anforderungen (Konformitätsbewertung, CE-Kennzeichnung, technische Dokumentation) erst ab Dezember 2027 greifen. Dieser vorgezogene Geltungsbeginn ist in Erwägungsgrund 126 der Verordnung ausdrücklich vorgesehen.
Eine Erleichterung besteht für Kleinstunternehmen und kleine Unternehmen: Gemäß Erwägungsgrund 120 werden keine Bußgelder für die Nichteinhaltung der 24-Stunden-Frist für die Frühwarnung verhängt. Die Meldepflicht selbst gilt jedoch auch für sie.
Sanktionen bei Nichterfüllung
Die Meldepflichten nach Artikel 14 gehören zu den Kernpflichten der Verordnung. Artikel 64 Absatz 2 sieht für Verstöße gegen Artikel 14 Bußgelder von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes vor, je nachdem welcher Betrag höher ist.
Coordinated Vulnerability Disclosure (CVD)
Die Meldepflichten stehen nicht isoliert. Artikel 13 Absatz 6 CRA verpflichtet Hersteller zur Einrichtung einer koordinierten Schwachstellenoffenlegung (Coordinated Vulnerability Disclosure – CVD). Die CVD-Policy bildet eine organisatorische Voraussetzung dafür, Schwachstellen strukturiert entgegenzunehmen, zu bewerten und die Meldepflichten nach Artikel 14 innerhalb der vorgegebenen Fristen zu erfüllen.
Die BSI Technical Guideline TR-03183 Teil 3 (Vulnerability Reports and Notifications) konkretisiert die Anforderungen an den Empfang und die Bearbeitung von Schwachstellenmeldungen. Die Richtlinie definiert unter anderem Anforderungen an die CVD-Policy, Kontaktmöglichkeiten für Schwachstellenmelder, garantierte Reaktionszeiten, eine zentrale Webseite für eingehende Schwachstellenmeldungen sowie Zusicherungen an meldende Parteien (z. B. Vertraulichkeit, Verzicht auf Strafverfolgung bei gutgläubiger Meldung, kein NDA-Erfordernis).
Praktische Vorbereitungsschritte für Hersteller
Auf Basis der regulatorischen Anforderungen ergeben sich folgende konkrete Handlungsfelder:
1. Internes Erkennen und Eskalieren etablieren: Wer in der Organisation erkennt eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Vorfall? Wie läuft die Eskalation, damit die 24-Stunden-Frist für die Frühwarnung eingehalten wird? Dies erfordert definierte Rollen, Erreichbarkeiten und Entscheidungswege – auch außerhalb der Geschäftszeiten.
2. Zuständiges CSIRT identifizieren: Hersteller sollten jetzt klären, welches nationale CSIRT gemäß Artikel 14 Absatz 7 für sie zuständig ist. Für in Deutschland ansässige Hersteller ist dies das BSI (CERT-Bund).
3. CVD-Policy aufbauen oder überprüfen: Die Anforderungen der BSI TR-03183 Teil 3 bieten eine konkrete Handlungsgrundlage. Zentrale Elemente sind die Veröffentlichung einer CVD-Policy, die Einrichtung dedizierter Kontaktwege (funktionale Mailbox, Webformular), die Bereitstellung einer security.txt gemäß RFC 9116 auf der Hersteller-Website sowie die Definition garantierter Reaktionszeiten.
4. Meldeprozesse und Templates vorbereiten: Für jede der drei Meldestufen (Frühwarnung, detaillierte Meldung, Abschlussbericht) sollten Vorlagen und Checklisten erstellt werden, die eine vollständige und fristgerechte Meldung ermöglichen. Die Europäische Kommission kann gemäß Artikel 14 Absatz 10 durch Durchführungsrechtsakte das Format und die Verfahren der Meldungen noch weiter spezifizieren.
5. Nutzerinformation einplanen: Artikel 14 Absatz 8 verpflichtet Hersteller, betroffene Nutzer über Schwachstellen und Vorfälle sowie über Abhilfe- und Risikominderungsmaßnahmen zu informieren. Auch hierfür sollten Prozesse und Kommunikationskanäle vorbereitet werden.
6. Registrierung auf der ENISA SRP verfolgen: Sobald die ENISA die Registrierungsmöglichkeit für die Single Reporting Plattform kommuniziert, sollten Hersteller sich zeitnah registrieren und die Plattform in der angekündigten Testphase erproben.
Zeitlicher Kontext: CRA-Meilensteine
| Datum | Meilenstein |
| 10. Dezember 2024 | Inkrafttreten der Verordnung (EU) 2024/2847 |
| 11. Juni 2026 | Bestimmungen über die Notifizierung von Konformitätsbewertungsstellen gelten |
| 11. September 2026 | Meldepflichten nach Artikel 14 gelten |
| 11. Dezember 2027 | Alle CRA-Anforderungen gelten (Konformitätsbewertung, CE-Kennzeichnung, technische Dokumentation) |
Fazit
Die CRA-Meldepflichten sind keine technische Randanforderung, sondern eine eigenständige, bußgeldbewehrte Verpflichtung, die bereits ab September 2026 greift – 15 Monate vor dem vollständigen Geltungsbeginn der Verordnung. Die Umsetzung erfordert organisatorische Vorbereitung: definierte Prozesse, klare Verantwortlichkeiten, eine funktionierende CVD-Policy und die technische Bereitschaft zur Nutzung der ENISA-Meldeplattform.
Hersteller, die jetzt mit der Vorbereitung beginnen, schaffen nicht nur die Grundlage für die Erfüllung der September-Frist, sondern legen gleichzeitig einen wesentlichen Baustein für die vollständige CRA-Konformität ab Dezember 2027.
Anhang
Definitionen
| Definition | Beschreibung |
| Produkt mit digitalen Elementen | Software- oder Hardwareprodukt sowie zugehörige Datenfernanarbeitungslösungen gemäß Art. 3 Nr. 1 CRA |
| Aktiv ausgenutzte Schwachstelle | Sicherheitslücke, die nachweislich von einem böswilligen Akteur ausgenutzt wird und Nutzer betrifft |
| Schwerwiegender Sicherheitsvorfall | Vorfall, der die Schutzfähigkeit eines Produkts hinsichtlich Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit beeinträchtigt (Art. 14 Abs. 5 CRA) |
| Coordinated Vulnerability Disclosure (CVD) | Strukturierter Prozess zur koordinierten Offenlegung von Schwachstellen zwischen Entdecker und Hersteller |
Abkürzungsverzeichnis
| Abkürzung | Beschreibung |
| CRA | Cyber Resilience Act – Verordnung (EU) 2024/2847 |
| CSIRT | Computer Security Incident Response Team |
| CVD | Coordinated Vulnerability Disclosure |
| ENISA | European Union Agency for Cybersecurity |
| SRP | Single Reporting Platform |
| BSI | Bundesamt für Sicherheit in der Informationstechnik |
| NDA | Non-Disclosure Agreement |
Referenzen
| Referenz | Name / Ausgabe |
| VO (EU) 2024/2847 | Verordnung des Europäischen Parlaments und des Rates vom 23. Oktober 2024 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Cyber Resilience Act) |
| BSI TR-03183 Teil 3 | Vulnerability Reports and Notifications, Version 1.0.0 |
| ENISA SRP | Single Reporting Platform – FAQ und Informationen zur Umsetzung |
| RFC 9116 | A File Format to Aid in Security Vulnerability Disclosure (security.txt) |
========================== ENDE DES POSTS ==========================